
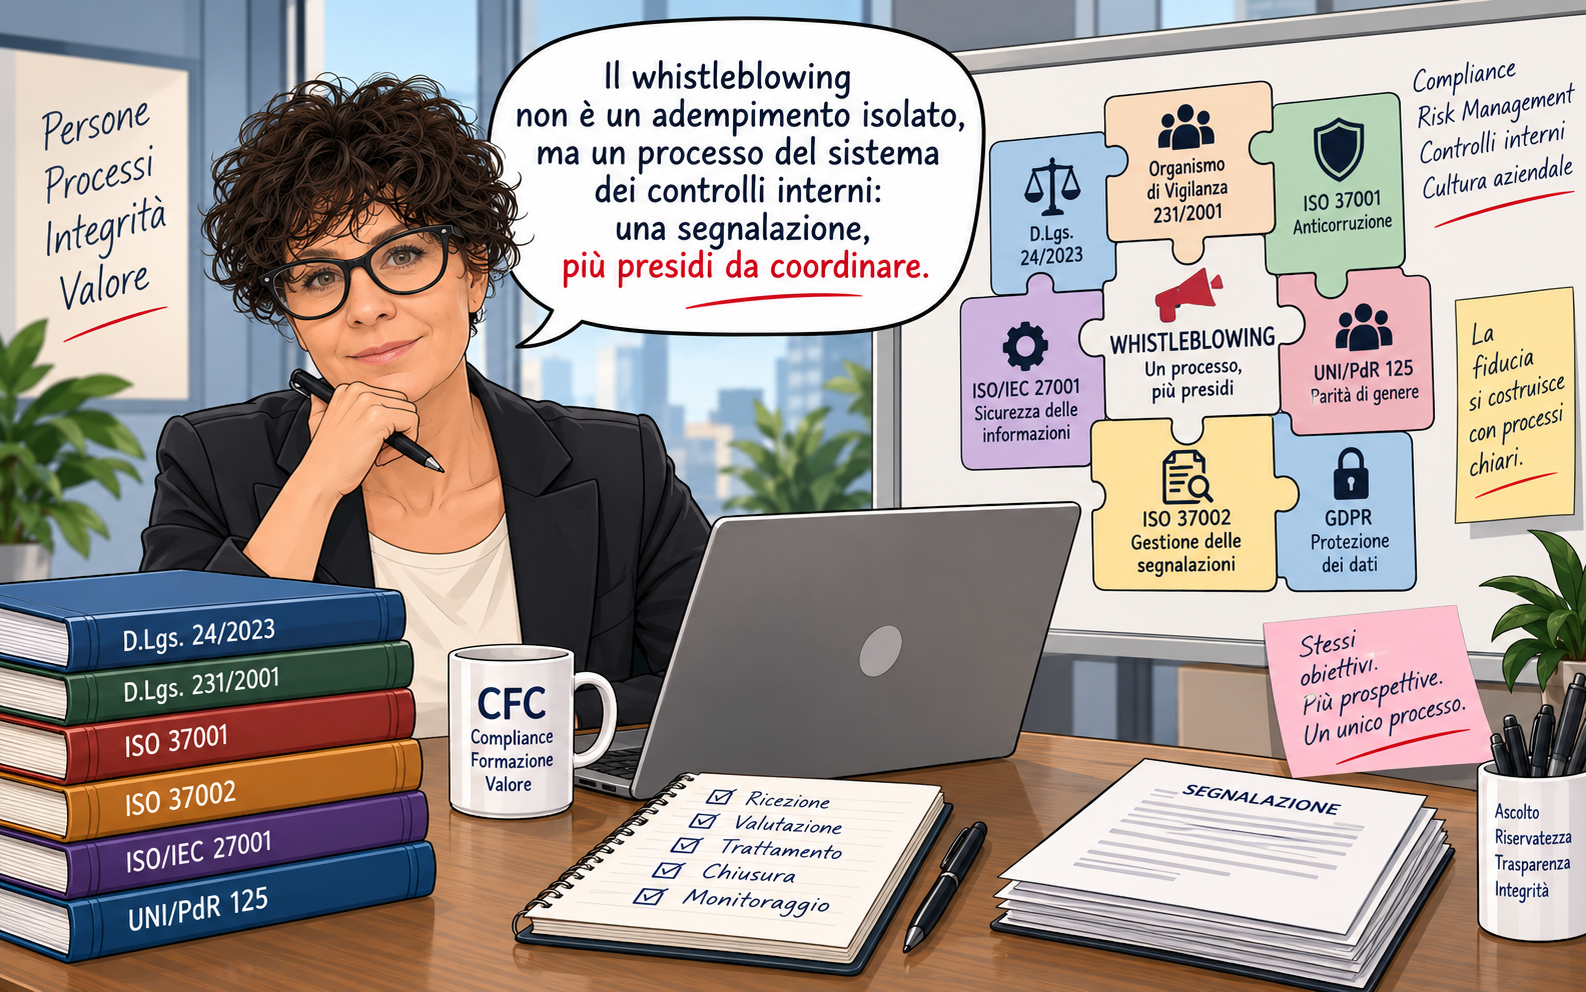
Il canale di segnalazione come processo dei controlli interni: chi riceve, chi istruisce, chi decide e chi viene informato, tra D.Lgs. 24/2023, Modello 231, sistemi ISO e UNI/PdR 125.
Il canale whistleblowing viene spesso trattato come un adempimento a sé. Chi lavora nei controlli interni lo vede diversamente: una segnalazione entra, viene istruita, produce un esito, lascia dati da proteggere e i suoi esiti vanno monitorati. È un processo come gli altri, sul quale insistono però discipline di natura diversa. Da un lato le fonti normative, D.Lgs. 24/2023 con le linee guida ANAC, D.Lgs. 231/2001 e GDPR. Dall’altro standard volontari, criteri di conformità per chi li adotta con una certificazione o li richiama in un contratto: UNI/PdR 125, ISO 37001, ISO/IEC 27001, ISO 9001 e la ISO 37002, dedicata proprio ai sistemi di gestione delle segnalazioni. Nessuna chiede di fondere i presidi in uno solo, ma tutte intercettano, da prospettive diverse, una o più fasi dello stesso processo.
Seguendo una segnalazione dall’inizio alla fine i parallelismi diventano evidenti. Prima che arrivi bisogna sapere chi la aspetta, perché il gestore autonomo del decreto, l’Organismo di Vigilanza, la funzione per la prevenzione della corruzione, il sistema di parità presidiato dal Comitato guida e il DPO nascono da discipline diverse e sono chiamati a interagire, per cui il primo atto di progettazione non è la scelta della piattaforma ma una matrice che dica, per ogni tipologia di condotta segnalata, chi riceve, chi istruisce, chi decide e chi viene informato. Definiti i ruoli, la segnalazione può entrare da un canale che garantisca riservatezza e forma scritta e orale, che la ISO/IEC 27001 vede come un asset da presidiare. Nella stessa società un unico punto di ingresso può smistare più tipologie di segnalazione, purché regole, tutele e destinatari siano chiari a chi segnala.
È nell’istruttoria che il rischio di sovrapposizione diventa concreto, perché la stessa condotta raramente interessa un solo presidio: può rilevare per l’Organismo di Vigilanza, per la funzione per la prevenzione della corruzione, per il sistema di parità e per il datore di lavoro sul piano disciplinare. Se ciascuno apre la propria istruttoria da capo, il segnalante viene ascoltato più volte e le conclusioni rischiano di contraddirsi. La risposta non è un gestore unico, che nessuna norma impone, ma un’istruttoria coordinata, con un fascicolo che gli altri presidi possano riutilizzare per la parte di loro competenza, mentre ciascun organo conserva per intero le proprie valutazioni e le proprie decisioni. Le decisioni sono più d’una, dal riscontro al segnalante al sistema disciplinare 231 fino alle azioni correttive. La ISO 9001 offre con la clausola 10.2 il linguaggio più chiaro per trasformarle in apprendimento organizzativo, chiedendosi quale controllo abbia fallito perché quel fatto potesse accadere. Chi archivia o sanziona senza porsi questa domanda usa il whistleblowing come sportello, non come presidio.
Chiusa la singola segnalazione, resta da verificare che il processo nel suo insieme funzioni. Il piano di audit interno è il luogo naturale per riunire in un unico intervento le verifiche che ogni disciplina prevede, ripercorrendo il processo dall’inizio alla fine su un campione di segnalazioni. Spesso questa verifica non è mai stata fatta in un unico intervento e, quando la si fa per la prima volta, ci si accorge che nessuno aveva ancora visto il processo per intero.
Parliamone
Il lavoro comincia dalla matrice dei ruoli e dal regolamento interno che stabilisce chi riceve, chi istruisce, chi decide e chi viene informato. Se volete verificare come il vostro canale di segnalazione si integra con Organismo di Vigilanza, sistemi di gestione e protezione dei dati, possiamo ripercorrere il processo con voi.
Parla con noi