
Indice
- Un processo come gli altri
- Chi aspetta la segnalazione
- L’ingresso della segnalazione
- Un’istruttoria coordinata
- Le decisioni
- I dati da proteggere
- Il riesame del processo
Un processo come gli altri
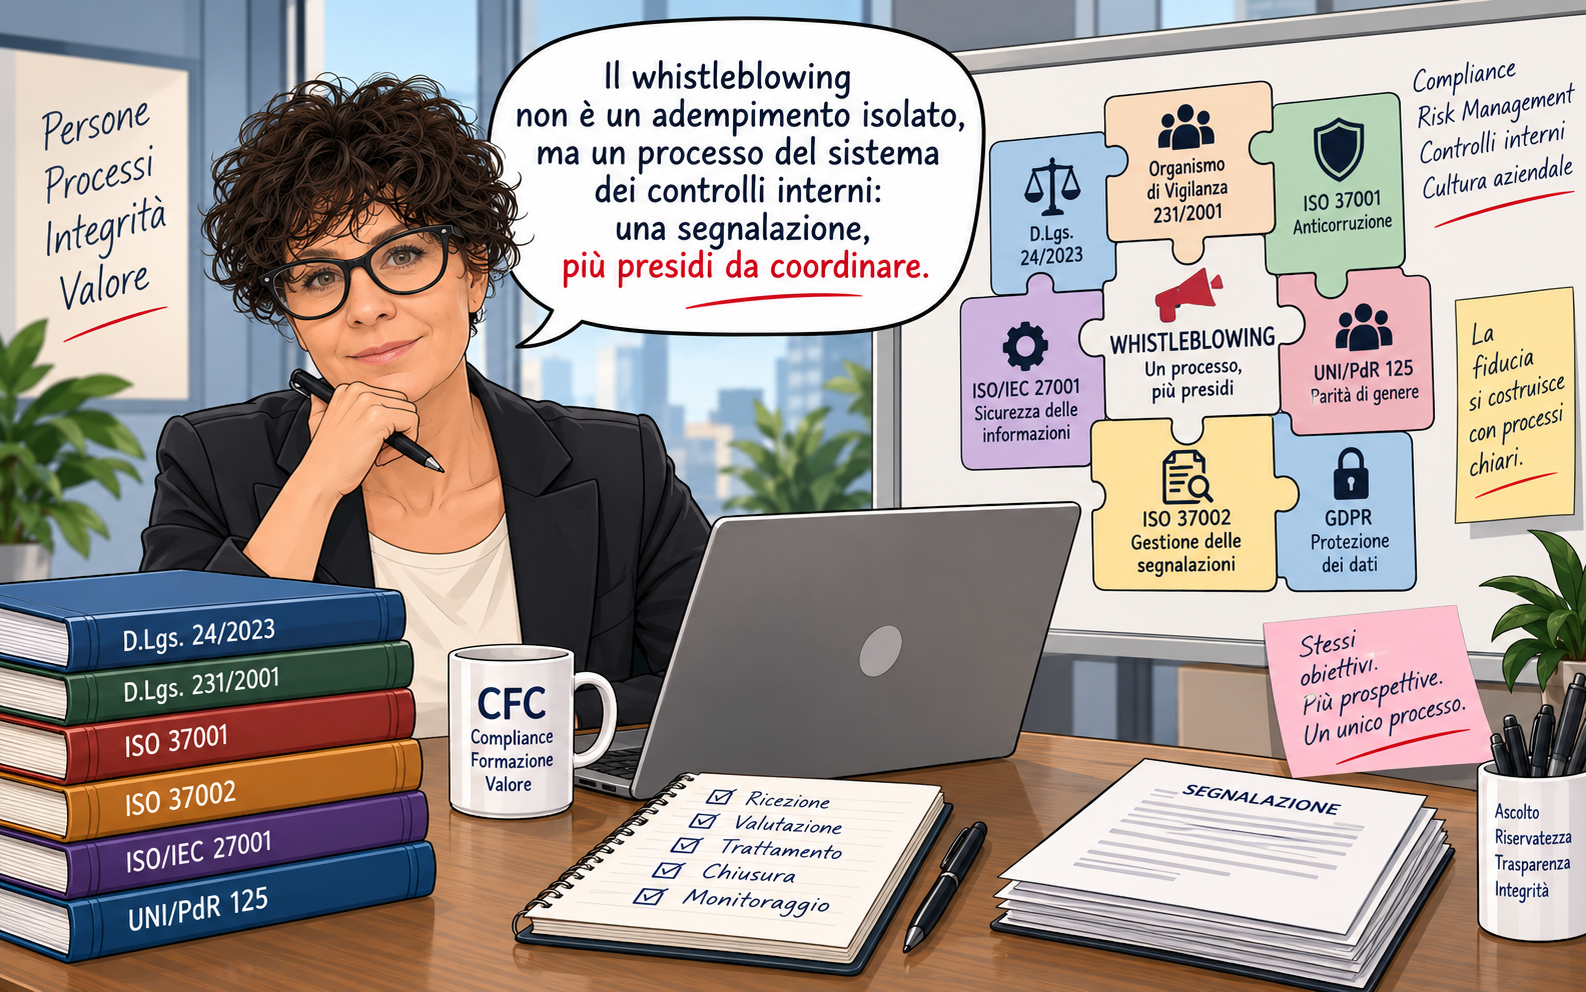
Il canale di segnalazione viene spesso trattato come un adempimento a sé, con una piattaforma acquistata, una procedura pubblicata sulla intranet e un nominativo indicato come gestore. Chi lavora nei controlli interni lo vede diversamente. Una segnalazione entra, viene istruita, produce un esito, lascia dati da proteggere e i suoi esiti devono essere monitorati e alimentano la reportistica periodica verso gli organi aziendali. È un processo come gli altri, con un ingresso, delle fasi, dei ruoli e delle uscite, sul quale insistono però discipline di natura diversa che raramente vengono lette insieme.
Da un lato le fonti normative. Il Decreto Legislativo 10 marzo 2023 n. 24, che ha recepito la Direttiva (UE) 2019/1937, disciplina i canali, le tutele e la gestione delle segnalazioni, con le linee guida ANAC approvate con delibera n. 478 del 26 novembre 2025 che ne precisano l’applicazione. Il Decreto Legislativo 231/2001, all’articolo 6, comma 2-bis, rinvia a quello stesso sistema per i canali del modello di organizzazione e gestione. Il GDPR governa il trattamento dei dati che ogni segnalazione porta con sé, dalla ricezione alla conservazione del fascicolo.
Dall’altro lato gli standard volontari, che non sono norme di legge ma diventano criteri di conformità per le organizzazioni che li adottano nell’ambito di una certificazione o che li richiamano in un contratto con un cliente o con un fornitore. La UNI/PdR 125:2022 sulla parità di genere richiede una metodologia di segnalazione anonima per gli episodi di abuso e molestie. La ISO 37001:2025 sui sistemi di gestione per la prevenzione della corruzione chiede procedure per la segnalazione riservata e per l’indagine dei sospetti di corruzione. La ISO/IEC 27001:2022 sulla sicurezza delle informazioni vede nel canale un asset da proteggere. La ISO 9001 fornisce il ciclo di non conformità e azione correttiva che permette di trasformare l’esito di una segnalazione in un miglioramento del sistema. A queste si aggiunge la ISO 37002:2021, la linea guida dedicata proprio ai sistemi di gestione delle segnalazioni, che scandisce il processo nelle fasi di ricezione, valutazione, trattamento e chiusura e lo fonda sui principi di fiducia, imparzialità e protezione.
Nessuna di queste fonti chiede di fondere i presidi in uno solo. Le prime valgono per legge e le seconde per scelta dell’organizzazione, quindi operano su piani diversi e non sono alternative tra loro. Tutte però intercettano, da prospettive diverse, una o più fasi dello stesso processo e la sovrapposizione, se non è progettata, si scarica su chi segnala e su chi viene segnalato. Il modo più efficace per vederla è seguire una segnalazione dall’inizio alla fine, fase per fase, chiedendosi a ogni passaggio quali fonti intervengono e cosa chiedono.
Chi aspetta la segnalazione
Prima che la segnalazione arrivi, bisogna sapere chi la aspetta. Il decreto, all’articolo 4, affida la gestione del canale interno a una persona o a un ufficio interno autonomo, dedicato e con personale specificamente formato, oppure a un soggetto esterno, anch’esso autonomo e con personale specificamente formato. L’autonomia non è soltanto un requisito del gestore, ma una condizione che deve essere preservata lungo tutto il processo. Le linee guida ANAC lo dicono con chiarezza quando affermano che gli organi di indirizzo non devono avere poteri di supervisione sulla gestione delle singole segnalazioni e che il gestore decide autonomamente l’esito dell’istruttoria, rivolgendosi quando necessario agli organi interni o esterni competenti.
Non è un requisito isolato, perché ogni altra disciplina ha già collocato nell’organizzazione una funzione con caratteristiche simili. Il Decreto Legislativo 231/2001 affida la vigilanza sul funzionamento e sull’osservanza del modello a un Organismo di Vigilanza dotato di autonomi poteri di iniziativa e controllo, come previsto dall’articolo 6, comma 1, lettera b), e richiede al modello di prevedere obblighi di informazione nei suoi confronti, ai sensi dell’articolo 6, comma 2, lettera d). La ISO 37001:2025 pretende, al punto 5.3.2, una funzione per la prevenzione della corruzione con autorità e indipendenza sufficienti, che riporta all’alta direzione e all’organo di governo. La UNI/PdR 125:2022 richiede la metodologia di segnalazione anonima per abusi e molestie nell’ambito di un sistema presidiato dal Comitato guida, cui spetta assicurare l’applicazione della politica per la parità di genere e redigere il piano strategico, senza che la prassi di riferimento imponga il Comitato come destinatario delle segnalazioni. Accanto a questi c’è il Responsabile della protezione dei dati, che le linee guida ANAC suggeriscono di tenere, per quanto possibile, distinto dal gestore, così da evitare sovrapposizioni tra la funzione di sorveglianza sulla conformità e la gestione operativa delle segnalazioni.
Sono funzioni e presidi di controllo nati da discipline diverse, con perimetri che si toccano e in parte si sovrappongono, chiamati spesso a interagire sugli stessi fatti. Nelle organizzazioni più piccole capita che due o tre di questi ruoli siano ricoperti dalla stessa persona o dallo stesso consulente esterno. Non esiste un divieto generale di cumulo valido per tutti i ruoli, ma la compatibilità va valutata per ciascuna combinazione, soprattutto sotto il profilo dell’autonomia e del conflitto di interessi. Per il Responsabile della protezione dei dati la valutazione è particolarmente stringente. Anche dove il cumulo è compatibile, va dichiarato e tenuto sotto controllo, perché un gestore che è anche membro dell’Organismo di Vigilanza istruisce la segnalazione in una veste e la valuta ai fini del modello in un’altra, con regole di riservatezza diverse in ciascuna.
Per questo il primo atto di progettazione non è la scelta della piattaforma, ma una matrice che dica, per ogni tipologia di condotta segnalata, chi riceve, chi istruisce, chi decide e chi viene informato. La matrice è un documento breve, spesso una sola pagina, che distingue le violazioni rientranti nell’ambito del decreto, i fatti rilevanti ai fini del modello 231, i sospetti di corruzione, gli episodi di abuso e molestie e le violazioni in materia di protezione dei dati. Per ciascuna riga indica il gestore che riceve e istruisce, l’organo che decide sull’esito, il presidio che deve essere informato per la parte di sua competenza e il momento in cui l’informazione passa. Senza questa matrice ogni segnalazione riapre la discussione sui ruoli e la riapre nel momento peggiore, con un fascicolo aperto e dei termini che corrono.
L’ingresso della segnalazione
Definiti i ruoli, la segnalazione può entrare. Il decreto vuole un canale che garantisca, anche con strumenti di crittografia, la riservatezza dell’identità del segnalante, della persona coinvolta e delle persone menzionate, del contenuto e della documentazione allegata. Il canale deve consentire la segnalazione in forma scritta, anche con modalità informatiche, e in forma orale, attraverso linee telefoniche o sistemi di messaggistica vocale oppure, su richiesta del segnalante, con un incontro diretto fissato entro un termine ragionevole. L’articolo 5 scandisce poi i tempi dell’ingresso, con l’avviso di ricevimento al segnalante entro sette giorni dalla ricezione e, da quel momento, il dovere di mantenere le interlocuzioni con lui e di chiedergli, se necessario, integrazioni.
Le altre discipline guardano allo stesso ingresso con occhi diversi. Il Decreto Legislativo 231/2001, all’articolo 6, comma 2-bis, rinvia al sistema del decreto per i canali del modello, per cui il canale whistleblowing può raccogliere anche segnalazioni rilevanti per l’Organismo di Vigilanza e deve essere raccordato con i flussi informativi previsti dal modello 231, che sono più ampi e non si esauriscono nel canale di segnalazione. La ISO 37001:2025 chiede procedure che permettano di segnalare in via riservata, anche in forma anonima, e che tutelino chi segnala, con formazione del personale sull’uso del canale. La ISO/IEC 27001:2022 vede nello stesso ingresso un asset da presidiare, perché la piattaforma custodisce informazioni la cui riservatezza è protetta dalla legge. I controlli dell’Allegato A che entrano in gioco sono in particolare il controllo degli accessi (5.15), la registrazione degli eventi (8.15), l’uso della crittografia (8.24) e, se la piattaforma è fornita in modalità cloud o software as a service, i controlli sui fornitori da 5.19 a 5.23, che chiedono di definire nel contratto le misure di sicurezza, di monitorare il servizio e di gestire i cambiamenti. Chi ha un sistema di gestione certificato dispone già degli strumenti per farlo, l’inventario degli asset e la valutazione dei rischi, ai quali la piattaforma, le informazioni trattate e i fornitori vanno ricondotti e valutati coerentemente con il campo di applicazione del sistema.
Ne discendono due scelte di architettura, da tenere distinte perché rispondono a regole diverse. La prima riguarda la condivisione del canale tra soggetti giuridici distinti, ad esempio tra le società di un gruppo o tra imprese che si avvalgono dello stesso consulente. L’articolo 4, comma 4, del decreto la consente ai soggetti del settore privato che hanno impiegato nell’ultimo anno una media di lavoratori non superiore a 249, che possono condividere il canale interno e la relativa gestione. Sopra quella soglia ogni società deve avere il proprio canale, anche se il gestore esterno è lo stesso. La seconda scelta riguarda invece la stessa società e non incontra quel limite. Nella stessa società un unico punto di ingresso può smistare più tipologie di segnalazione, quelle rientranti nel decreto, quelle rilevanti per il modello 231, quelle sulla parità di genere e quelle in materia di corruzione, purché regole, tutele e destinatari siano chiari a chi segnala fin dal modulo di apertura. Il punto di ingresso unico semplifica la vita a chi segnala, che non deve capire in anticipo sotto quale disciplina ricade il fatto, ma richiede che la matrice dei ruoli sia già scritta, perché è il gestore, e non il segnalante, a qualificare la segnalazione e a instradarla.
Un’istruttoria coordinata
Ricevuta la segnalazione, il gestore deve istruirla ed è in questa fase che il rischio di sovrapposizione tra presidi diventa concreto. Il decreto gli chiede di darle diligente seguito e di fornire riscontro al segnalante entro tre mesi dalla data dell’avviso di ricevimento o, in mancanza dell’avviso, dalla scadenza dei sette giorni dalla ricezione. Le linee guida ANAC chiariscono che il gestore conduce autonomamente la gestione e decide l’esito dell’istruttoria, rivolgendosi, quando necessario, agli organi interni o esterni competenti. L’organo di indirizzo, invece, non può esercitare poteri di supervisione sulla singola segnalazione e può essere coinvolto solo a valle dell’istruttoria, per i profili di propria competenza, come l’adozione dei provvedimenti che ne conseguono.
Il punto è che la stessa condotta raramente interessa un solo presidio. Un fatto segnalato può rilevare per l’Organismo di Vigilanza, se presenta profili rilevanti rispetto ai reati presupposto del Decreto Legislativo 231/2001, per la funzione per la prevenzione della corruzione della ISO 37001, che richiede indagini affidate a personale competente e non coinvolto nella questione, per il sistema di parità, se si tratta di abusi o molestie, per il Responsabile della protezione dei dati, se il fatto integra una violazione dei dati personali, e per il datore di lavoro, sul piano disciplinare. Una segnalazione su una fornitura aggiudicata dietro un compenso indebito, per fare un esempio, tocca i reati presupposto, il sistema anti-corruzione, il regime disciplinare e, se dalla segnalazione emerge anche un accesso non autorizzato alle offerte dei concorrenti o un utilizzo improprio di informazioni riservate, la protezione dei dati e la sicurezza delle informazioni.
Se ciascuno di questi presidi apre una propria istruttoria da capo, il segnalante viene ascoltato più volte da persone diverse, le persone coinvolte ricevono richieste che non si parlano tra loro, i documenti vengono acquisiti due o tre volte e le conclusioni rischiano di contraddirsi, con un Organismo di Vigilanza che archivia mentre il gestore ritiene la segnalazione fondata. La risposta non è un gestore unico, che nessuna norma impone, né un accertamento unico, che cancellerebbe le competenze valutative di ciascun organo. La risposta è un’istruttoria coordinata. Il gestore costruisce un fascicolo dal quale gli altri presidi possano acquisire, nei limiti delle rispettive competenze, gli elementi necessari, con la cronologia degli atti, le audizioni verbalizzate, i documenti acquisiti e le valutazioni raggiunte, così da evitare, per quanto possibile, accertamenti duplicati, mentre ciascun organo conserva per intero le proprie valutazioni e le proprie decisioni. L’Organismo di Vigilanza resta libero di ritenere il fatto irrilevante ai fini del modello anche se il gestore lo ha giudicato fondato ai fini del decreto, perché i due giudizi rispondono a parametri diversi.
Il coordinamento ha un limite preciso, che è la riservatezza. L’articolo 12 del decreto protegge l’identità del segnalante e la circolazione del fascicolo non può diventare una via per aggirarla. Il gestore trasmette agli altri presidi quanto serve alla loro valutazione, di regola in forma tale da non rivelare l’identità di chi ha segnalato, e trasmette l’identità solo nei casi in cui la legge lo consente. Chi riceve cosa, quando e con quali cautele di riservatezza lo stabilisce il regolamento interno, non la prassi del momento. Il regolamento dovrebbe prevedere almeno il momento della trasmissione, che di norma segue la valutazione preliminare di ammissibilità e non la precede, il contenuto minimo del passaggio, la forma dell’oscuramento dei dati identificativi e la tracciatura di ogni consegna, perché in caso di contestazione il gestore deve poter dimostrare a chi ha dato cosa.
Le decisioni
Le decisioni, infatti, sono più d’una e non spettano tutte allo stesso soggetto. Il decreto vuole il riscontro al segnalante, cioè la comunicazione delle informazioni sul seguito che è stato dato o che si intende dare alla segnalazione, che entro i tre mesi può anche non coincidere con la chiusura dell’istruttoria. Il Decreto Legislativo 231/2001 può portare all’attivazione del sistema disciplinare previsto dall’articolo 6, comma 2, lettera e), per le violazioni delle misure del modello e, ove necessario, all’aggiornamento del modello stesso, la cui adozione resta in capo all’organo dirigente, mentre l’Organismo di Vigilanza ne cura l’aggiornamento nell’ambito dei propri compiti di vigilanza. La ISO 37001:2025 prevede azioni correttive e la revisione dei controlli anti-corruzione che non hanno funzionato. La UNI/PdR 125:2022 prevede la gestione della situazione non conforme e, per gli episodi di molestie, l’analisi degli eventi segnalati nella valutazione dei rischi e nella revisione del piano strategico. Il GDPR, se il fatto integra una violazione dei dati personali, apre il percorso dell’articolo 33 con la valutazione sulla notifica al Garante entro settantadue ore.
Ognuna di queste decisioni ha un titolare diverso e un termine diverso, per cui il regolamento interno deve stabilire chi decide cosa e in quale ordine. In genere il gestore fornisce il riscontro nei termini, chiude la propria istruttoria e trasmette agli organi competenti gli elementi necessari per le decisioni che spettano a loro, senza che il riscontro debba attendere l’esito del procedimento disciplinare, che segue tempi propri e regole proprie. Il segnalante ha diritto al riscontro sul seguito dato o previsto, non a conoscere nel dettaglio le risultanze istruttorie né la sanzione irrogata a un collega, che è un dato personale di quest’ultimo.
Tutti i sistemi di gestione contengono il ciclo di non conformità e azione correttiva, ma la ISO 9001 offre con la clausola 10.2 il linguaggio più chiaro e trasversale per trasformare l’esito della segnalazione in apprendimento organizzativo. La sequenza è nota a chiunque abbia un sistema certificato. Si prende atto della non conformità, si analizzano le cause, si adotta l’azione correttiva e se ne verifica l’efficacia a distanza di tempo. Applicata a una segnalazione fondata, la sequenza pone la domanda che conta davvero, cioè quale controllo abbia fallito perché quel fatto potesse accadere e restare inosservato fino a quando qualcuno non lo ha segnalato. Se la risposta è che il controllo non esisteva, l’azione correttiva è un controllo nuovo. Se il controllo esisteva ma non è stato eseguito, l’azione correttiva riguarda le responsabilità definite e la formazione. Se è stato eseguito ma non ha intercettato il fatto, l’azione correttiva riguarda il disegno del controllo. Chi archivia o sanziona senza porsi questa domanda usa il whistleblowing come sportello, non come presidio e si ritroverà la stessa segnalazione tra qualche mese con un nome diverso.
I dati da proteggere
Nel frattempo la segnalazione ha generato dati da proteggere e ne ha generati parecchi. L’identità del segnalante, quella della persona coinvolta e delle persone menzionate, il contenuto della segnalazione, i documenti allegati, i verbali delle audizioni, le comunicazioni con il segnalante e gli esiti. L’articolo 12 del decreto vieta di rivelare l’identità del segnalante, e qualsiasi altra informazione dalla quale possa ricavarsi, a persone diverse da quelle competenti a ricevere o a dare seguito alle segnalazioni, senza il consenso espresso del segnalante e salvo i casi previsti. Nel procedimento disciplinare l’identità non può essere rivelata quando la contestazione è fondata su accertamenti distinti e ulteriori rispetto alla segnalazione, mentre se la contestazione è fondata in tutto o in parte sulla segnalazione e la conoscenza dell’identità è indispensabile per la difesa dell’incolpato, la segnalazione è utilizzabile solo con il consenso espresso del segnalante. È la regola che rende concreto il limite alla circolazione del fascicolo descritto nella fase di istruttoria.
L’articolo 13 del decreto disciplina il trattamento dei dati personali e al comma 6 stabilisce espressamente che i soggetti del settore pubblico e privato definiscono il proprio modello di ricevimento e gestione delle segnalazioni sulla base di una valutazione d’impatto sulla protezione dei dati ai sensi dell’articolo 35 del GDPR. In questo caso, quindi, la necessità della DPIA discende direttamente dalla disciplina whistleblowing e non dalla sola valutazione del titolare sui rischi elevati del trattamento. La valutazione d’impatto non è un adempimento da compilare dopo aver scelto la piattaforma, ma il documento che dovrebbe orientarne la scelta, perché è lì che si decide chi ha accesso al fascicolo, per quanto tempo, con quali misure e con quali cautele nella trasmissione agli altri presidi. L’articolo 14 completa il quadro con la conservazione, che deve limitarsi al tempo necessario al trattamento della segnalazione e comunque non oltre cinque anni dalla comunicazione dell’esito finale.
Il GDPR aggiunge i principi generali, la minimizzazione dell’articolo 5, la protezione dei dati fin dalla progettazione e per impostazione predefinita dell’articolo 25 e la sicurezza del trattamento dell’articolo 32, che la ISO/IEC 27001:2022 traduce nei controlli già visti all’ingresso. Il Responsabile della protezione dei dati, che è stato consultato nell’ambito della valutazione d’impatto, in questa fase sorveglia che il trattamento si svolga come previsto, senza entrare nel merito della segnalazione. Se la stessa piattaforma serve anche per segnalazioni di molestie o discriminazioni che non ricadono nel perimetro del decreto, per quei trattamenti la necessità della valutazione d’impatto va valutata ai sensi dell’articolo 35 del GDPR. Operativamente può essere sensato estendere la stessa DPIA, perché le categorie di dati sono le stesse e, negli episodi di molestie, la particolare delicatezza dei fatti rende ancora più stringenti le cautele sulla circolazione delle informazioni, ma è una scelta del titolare e non un automatismo di legge.
Il riesame del processo
Chiusa la singola segnalazione, resta da verificare che il processo nel suo insieme funzioni. Ogni disciplina prevede un proprio momento di controllo e li prevede con nomi diversi. Nel Decreto Legislativo 231/2001 è l’Organismo di Vigilanza, che vigila sul funzionamento e sull’osservanza del modello e ne cura l’aggiornamento. Nei sistemi ISO sono l’audit interno e il riesame della direzione, cui la ISO 37001:2025 aggiunge il riesame da parte dell’organo di governo. Nella UNI/PdR 125:2022 è la revisione periodica del sistema sulla base degli indicatori. Nel decreto, le linee guida ANAC assegnano all’organo di indirizzo un monitoraggio generale sul funzionamento della procedura.
Il piano di audit interno è il luogo naturale per riunire queste verifiche in un unico intervento, che ripercorra il processo dall’inizio alla fine su un campione di segnalazioni. L’audit verifica se la matrice dei ruoli è stata applicata, se l’avviso di ricevimento e il riscontro sono arrivati nei termini, se le trasmissioni agli altri presidi sono state tracciate e oscurate come previsto, se le azioni correttive decise sono state attuate e se hanno funzionato, se la conservazione rispetta i limiti dell’articolo 14 e se gli accessi alla piattaforma corrispondono a quelli autorizzati. Un unico intervento evita che l’Organismo di Vigilanza, l’auditor del sistema anti-corruzione e quello del sistema di parità chiedano le stesse evidenze allo stesso gestore in tre momenti diversi dell’anno, e produce un quadro che nessuno dei tre avrebbe da solo.
Gli esiti di questa verifica alimentano la reportistica verso l’organo di indirizzo, al quale le linee guida ANAC assegnano il monitoraggio generale. La reportistica periodica può essere costruita in forma aggregata e, ove necessario, anonimizzata, con il numero delle segnalazioni ricevute per tipologia, i tempi medi di riscontro, gli esiti per categoria, le azioni correttive aperte e chiuse, così da consentire il monitoraggio generale del processo senza compromettere l’autonomia del gestore e la riservatezza delle singole segnalazioni. Lo stesso prospetto può costituire una base comune per il riesame della direzione dei sistemi ISO e per la revisione del piano strategico per la parità di genere, con indicatori e livelli di aggregazione adeguati ai diversi destinatari, perché in una società piccola anche il numero di segnalazioni per tipologia con esito e azioni correttive può rendere identificabile il caso pur senza indicarne il nome. Da questo riesame nascono gli obiettivi di miglioramento per l’anno successivo e il processo ricomincia.
Spesso questa verifica non è mai stata fatta in un unico intervento e quando la si fa per la prima volta, ci si accorge che nessuno aveva ancora visto il processo per intero.
Parliamone
Il lavoro comincia dalla matrice dei ruoli e dal regolamento interno che stabilisce chi riceve, chi istruisce, chi decide e chi viene informato. Se volete verificare come il vostro canale di segnalazione si integra con Organismo di Vigilanza, sistemi di gestione e protezione dei dati, possiamo ripercorrere il processo con voi.
Parla con noi